La inteligencia artificial acelera el riesgo cyber y obliga a reforzar la detección, respuesta y recuperación ante vulnerabilidades, según expertos de CFC, Marsh e Indra. Marsh destaca que la rapidez en la explotación de vulnerabilidades exigirá nuevos modelos de respuesta corporativa.
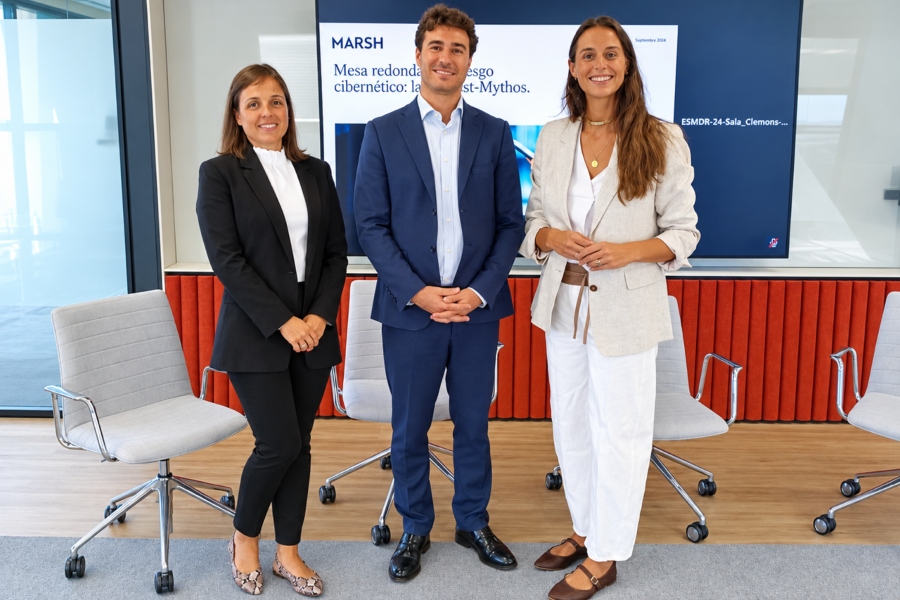
La reducción de los tiempos de reacción, la resiliencia de las organizaciones y la evolución del seguro cyber fueron los temas abordados en una mesa redonda celebrada el pasado 17 de septiembre en las oficinas de Marsh en Madrid.
Participaron:
- María Álvarez-Cienfuegos, del equipo de Gerencia de Riesgos de Indra
- Gonzalo Ayala, Cyber and Technology Specialist en Marsh
- Verónica Jiménez, Corporate Tech & Cyber EMEA Senior Underwriter en CFC.
La inteligencia artificial está acelerando la evolución del riesgo cyber
Y obligando a las organizaciones a revisar no solo sus capacidades de prevención, sino también su velocidad de detección, respuesta y recuperación. El encuentro tomó como punto de partida los LLMs de última generación y sus implicaciones para abordar cuestiones que están adquiriendo una relevancia creciente en la gestión empresarial: la aceleración en la explotación de vulnerabilidades, la resiliencia, el papel de los Consejos de Administración, el riesgo sistémico, las dependencias tecnológicas y la cadena de suministro, así como la evolución del seguro cyber.
Desde CFC, Verónica Jiménez
Insistió en uno de los grandes cambios que introduce este nuevo escenario: el principal impacto práctico es que el tiempo disponible para identificar y corregir vulnerabilidades se reduce drásticamente. Una realidad que convierte la rapidez de detección y respuesta en una capacidad defensiva cada vez más determinante.
María Álvarez-Cienfuegos, de Indra
Incidió especialmente en la necesidad de que las organizaciones refuercen su capacidad de reacción y recuperación. Al plantear una recomendación para prepararse ante la era post- LLMs de última generación, señaló la importancia de invertir «no únicamente en más herramientas, sino en construir una organización capaz de detectar, decidir y responder en horas en lugar de semanas», prestando también especial atención al talento y al aprendizaje continuo.
Gonzalo Ayala, de Marsh
Destacó las consecuencias que la reducción de los tiempos de reacción tendrá sobre la propia gestión del riesgo: «El tiempo de reacción ante el descubrimiento de una vulnerabilidad se reduce considerablemente y esto va a generar necesidad de cambios en la gerencia del riesgo Cyber». En este contexto, adquieren también mayor relevancia los planes de respuesta y el papel del seguro como apoyo financiero y técnico ante un incidente.
La conversación puso igualmente de manifiesto la evolución que puede experimentar el seguro cyber. La especialización, la prevención, la monitorización, la inteligencia de amenazas y los servicios de gestión de crisis ganarán peso en una relación en la que aseguradoras y brókeres tendrán que acompañar a las organizaciones ante riesgos cada vez más dinámicos. Existe un elemento transversal: la velocidad. En palabras de Verónica Jiménez, la recomendación para afrontar este nuevo escenario pasa por «optimizar la ciberseguridad para la velocidad».